Metin2 web paneli güvenliği: Küçük ekipler için erişim ve işlem planı
Bir oyun projesinin web paneli yalnızca tanıtım sayfası değildir. Hesap, içerik, destek ve yönetim işlemleri aynı ortamda bulunabilir. Bu nedenle panelin güvenliği, ana sayfanın hızlı açılmasından daha geniş bir konudur. Küçük ekiplerde en sık görülen operasyonel sorunlardan biri, herkesin aynı yönetici hesabını kullanması ve hangi işlemin kim tarafından yapıldığının belirsiz kalmasıdır. Bu rehber erişim ve bakım düzenini savunma açısından ele alır.
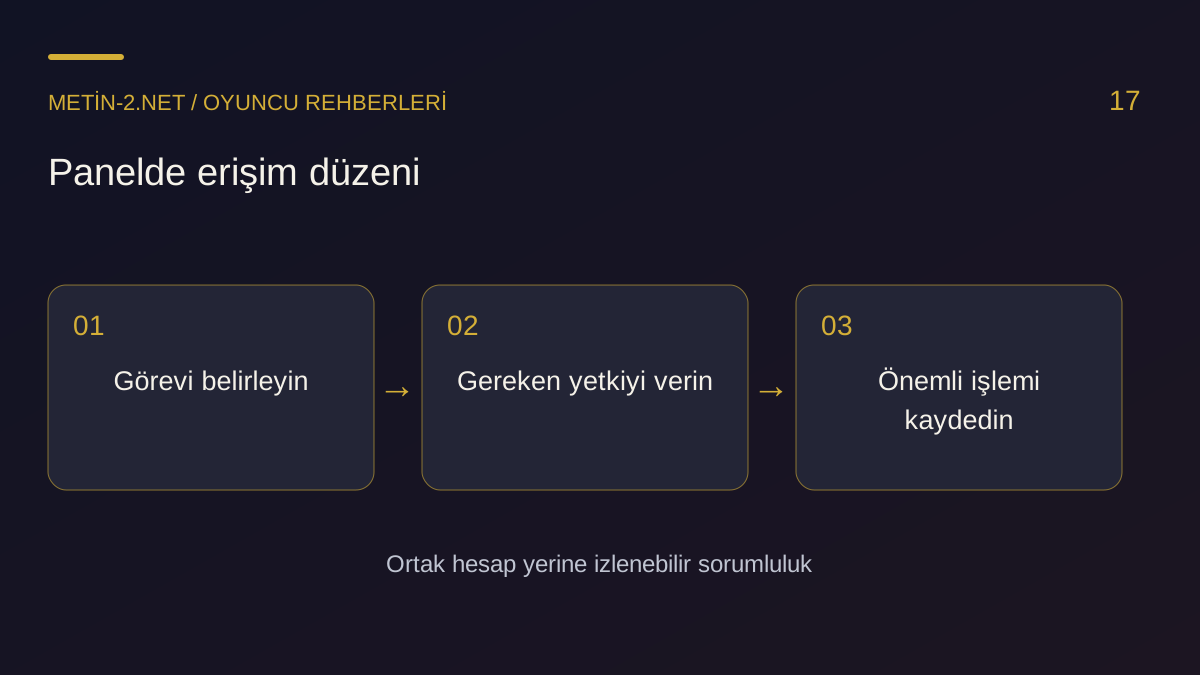
Yetkiyi görevle eşleştirin
Ekipteki herkesin bütün işlemleri yapması gerekmeyebilir. İçerik hazırlayan, destek yanıtlayan ve altyapıyı yöneten kişiler için görev kapsamını ayrı düşünün. Uygulama rol ve yetki desteği sunuyorsa bunu kullanın; sunmuyorsa bu eksikliği belgeli bir geliştirme ihtiyacı olarak kaydedin. Bir butonu menüden gizlemek, arka plandaki işleme yetki kontrolü eklendiği anlamına gelmez.
Ortak hesap kullanımı yerine kişisel yönetim hesapları, işlem sorumluluğunu daha anlaşılır hale getirir. Bir ekip üyesi ayrıldığında hangi erişimlerin kaldırılacağı da önceden bilinmelidir. Hesap, barındırma paneli, dosya aktarımı ve yedek erişimlerini tek bir liste içinde değerlendirin. Sadece web panelindeki üyeliği kaldırmak, diğer erişimlerin sona erdiğini garanti etmez.
Giriş ve kurtarma akışını birlikte değerlendirin
Güçlü giriş kontrolü, zayıf bir parola sıfırlama süreciyle etkisiz kalabilir. Yönetim hesaplarında benzersiz parola ve destekleniyorsa çok faktörlü doğrulama kullanın. Kurtarma adreslerine erişimi de aynı ciddiyetle koruyun. Parolaları mesajla paylaşmak veya herkesin okuyabildiği ortak notta tutmak yerine görev ve erişim düzenine uygun güvenli araçlar kullanın.
Uygulama geliştiren ekipler için OWASP’ın kimlik doğrulama rehberi, güvenli kurtarma ve otomatik giriş denemelerine karşı koruma gibi başlıkları birlikte ele alır. Burada hazır bir eklentinin bütün güvenliği çözeceği varsayılmamalıdır. Projenin mevcut mimarisine uygun kontroller uygulanmalı ve gerçek akışlarla doğrulanmalıdır.
Önemli işlemleri görünür hale getirin
Hangi içeriğin yayımlandığı, hangi hesabın yetkisinin değiştiği veya hangi kritik ayarın düzenlendiği izlenebilmelidir. İşlem kayıtları, sorun çıktığında ne olduğunu anlamak içindir; parolaları, doğrulama kodlarını veya gereksiz kişisel verileri toplamak için değil. Kaydın kapsamı ve kimlerin okuyabildiği belirlenmelidir. Kayıt tutulması, bunların düzenli gözden geçirildiği anlamına da gelmez.
Özellikle toplu işlemlerde önce küçük bir deneme ve geri dönüş planı hazırlayın. İşlemden önceki durumun kaydı, değişen dosyalar ve beklenen sonuçlar belli olsun. Tamamlandı mesajını tek başına yeterli saymayın; uygulamanın ilgili ekranında gerçek sonucu kontrol edin. Bir import işleminin başarılı bitmesi, içe alınan her bilginin doğru olduğu anlamına gelmez.
Dosya yükleme ve içerik alanlarını test edin
Yorum, ilan açıklaması ve görsel yükleme gibi alanlar yalnızca tasarım konusu değildir. Girdi doğrulama, çıktı güvenliği ve dosyaların nerede sunulduğu önemlidir. İncelemeyi kendi yetkili test ortamınızda yapın. Gerçek kullanıcıların verileri üzerinde rastgele deneme yapmak yerine, temiz test kayıtları ve belirlenmiş senaryolar kullanın. Bulguları yeniden üretilebilir adımlarla belgeleyin.
Küçük bir yönetim kontrol listesi şu alanları kapsayabilir:
- Hesap sahibi, görev ve gerekli yetki.
- Kurtarma adresi ve desteklenen giriş korumaları.
- Kritik işlemlerin kayıt ve inceleme yöntemi.
- Dosya yükleme ve içerik alanlarının test kapsamı.
- Güncelleme öncesi yedek ve geri dönüş adımı.
- Ayrılan ekip üyelerinin erişim kaldırma süreci.
Bakımı tek kişiye bağımlı bırakmayın
Projenin nasıl yedeklendiğini, nereden yayımlandığını ve bir sorun anında kime ulaşılacağını belgede tutun. Bu belge sırları açık biçimde içermemeli; gerekli erişimin güvenli şekilde nasıl alınacağını anlatmalıdır. Yönetim düzeninin anlaşılır olması, ekibin değişiklik yaparken aynı temel kontrolleri uygulamasına yardım eder.
Güvenlik, bir defalık puan veya görsel rozetle tamamlanan bir iş değildir. Küçük, doğrulanmış ve geri alınabilir değişikliklerle ilerlemek; hangi riskin azaltıldığını ve hangi işlerin kaldığını açıkça söylemek daha yararlıdır. Bu yaklaşım hem ekibin hem oyuncuların güvenini koruyan bir çalışma düzeni oluşturur.
Güvenlik başvuru kaynağı: OWASP kimlik doğrulama rehberi.
Hazırlanış notu: Bu rehber yapay zekâ desteğiyle hazırlanmıştır. Örnekler genel değerlendirme yöntemleridir; belirli bir sunucuda yapılmış performans testi veya doğrulanmış işletmeci değerlendirmesi değildir. Sunucuya özgü bilgileri ilgili işletmecinin güncel açıklamasından kontrol edin. Görsel, bu rehber için hazırlanan özgün açıklama şemasıdır.