Metin2 projesinde yedekleme ve geri yükleme planı nasıl hazırlanır?
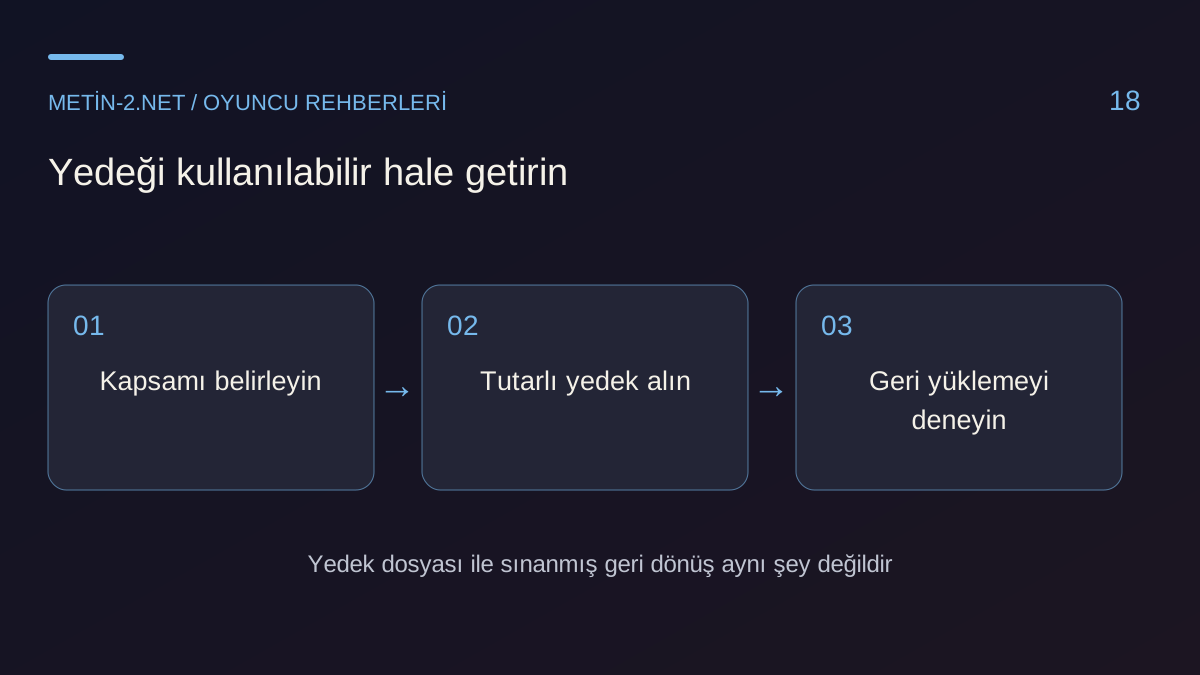
Bir yedeğin varlığı, projenin ihtiyaç anında geri dönebileceğini tek başına kanıtlamaz. Dosyanın açılabildiği, gereken bütün parçaları içerdiği ve tutarlı bir duruma dönülebildiği de bilinmelidir. Metin2 ile ilgili bir projede web dosyaları, veritabanı, kullanıcı yüklemeleri ve yapılandırmalar farklı yerlerde tutulabilir. Bu rehber belirli bir altyapı varsaymadan bir geri dönüş planının nasıl düşünülmesi gerektiğini anlatır.
Önce korunacak parçaları listeleyin
Uygulama dosyaları, veritabanları, görseller, yapılandırmalar ve projeye özgü diğer gerekli bileşenleri ayrı satırlara yazın. Hangi parçanın hangi sistemde durduğu ve yedeğini kimin aldığı belli olsun. Alan adı yönetimi veya dış hizmet ayarları gibi doğrudan dosya yedeğine girmeyen bağımlılıkları da not edin. Buradaki amaç sırları belgeye kopyalamak değil, eksik bir bağımlılığı unutmamaktır.
Kullanıcıların yüklediği görsellerin uygulama kodundan ayrı bir konumda olması mümkündür. Sadece kaynak kodunun kopyalanması bu dosyaları korumayabilir. Benzer şekilde yalnızca veritabanı yedeği, gerekli dosyalar olmadan tek başına hizmeti geri getirmeyebilir. Projenin gerçek yapısı incelenmeden standart bir klasör listesini yeterli kabul etmeyin.
Kabul edilebilir kayıp ve kesintiyi tanımlayın
Hangi tarihe kadar geri dönmeyi kabul edebileceğinizi ve ne kadar kesintinin yönetilebilir olduğunu kendi kullanımınıza göre belirleyin. Bunlar her proje için aynı sayılar değildir. İçerik ağırlıklı bir portal ile çok sık değişen işlemler içeren bir sistem farklı ihtiyaçlara sahip olabilir. Bu hedefler, yedek alma sıklığını ve geri yükleme hazırlığını yönlendirmelidir.
Hedefleri yalnızca teknik ekibin anlayacağı bir notta bırakmayın. İşletmeci ve ilgili ekip üyeleri, bir olay anında hangi verilerin etkilenebileceğini bilmelidir. Her şey mutlaka geri gelir gibi belirsiz ifadeler yerine kapsamı açık söyleyin. Sağlayıcının hizmet koşullarını da kendi beklentinize göre inceleyin; varsayılan bir hizmetin bütün ihtiyaçları karşıladığını düşünmeyin.
Tutarlı bir durum elde etmeyi planlayın
Dosyalarla veritabanının farklı anlardan alınması bazı uygulamalarda uyumsuzluk yaratabilir. Bu nedenle kullanılan teknolojinin desteklediği yedekleme yöntemlerini değerlendirin. Canlı veriyi rastgele kopyalamak ile uygulamanın desteklediği tutarlı yedekleme aynı şey değildir. Gerekli adımlar altyapıya göre değişir; bilinmeyen bir sistemi varsayımla yönetmeyin.
Yedek dosyalarının erişimini sınırlandırın ve genel web kökünde yayımlamayın. Bir arşivin dosya uzantısının farklı olması onu otomatik olarak özel yapmaz. Yedeğin içinde gizli ayarlar veya kullanıcı bilgileri bulunabileceğini hesaba katın. Saklama ve erişim düzenini, projenin normal yönetim erişiminden ayrı değerlendirmek de yararlı olabilir.
Geri yüklemeyi güvenli bir ortamda deneyin
Test için üretimden ayrılmış, uygun biçimde korunan bir ortam kullanın. Gerçek kullanıcıların işlem yaptığı veritabanına yanlışlıkla geri yükleme yapmamak için hedef konumu doğrulayın. Deneme sonrasında yalnızca ana sayfanın açılmasına bakmayın; veri, yüklenen dosyalar ve temel uygulama akışları da kontrol edilmelidir. Test verisinin dış servislere gerçek bildirim göndermemesi gibi ayrıntıları önceden düşünün.
Bir geri yükleme denemesi kaydında şu bilgiler bulunabilir:
- Kullanılan yedeğin tarihi ve kapsamı.
- Geri yüklenen ortamın açık tanımı.
- İşlemi yapan kişi ve izlenen adımlar.
- Tamamlanma süresi ve karşılaşılan sorunlar.
- Kontrol edilen temel sayfalar ve veri örnekleri.
- Eksik kalan parçalar ve düzeltme sorumlusu.
Yayın öncesi geri dönüşü ayrıca düşünün
Yeni kod yayımlamakla eski yedeğe tamamen dönmek aynı işlem değildir. Küçük bir dosya değişikliği için bütün veritabanını eski tarihe almak, gereksiz veri kaybı yaratabilir. Değişen dosyaları, eklenen kayıtları ve varsa şema değişikliklerini ayrı belgeleyin. Hangi parçanın nasıl geri alınacağı, yayından önce anlaşılır olmalıdır.
İyi bir yedek planının ölçüsü arşiv sayısı değil, gerektiğinde izlenebilen ve sınanmış bir geri dönüş yoludur. Düzenli gözden geçirme, yeni bileşenlerin plana eklenmesi ve kontrollü denemeler, dosyaların yalnızca bir yerde durmasından daha fazla güven sağlar.
Hazırlanış notu: Bu rehber yapay zekâ desteğiyle hazırlanmıştır. Örnekler genel değerlendirme yöntemleridir; belirli bir sunucuda yapılmış performans testi veya doğrulanmış işletmeci değerlendirmesi değildir. Sunucuya özgü bilgileri ilgili işletmecinin güncel açıklamasından kontrol edin. Görsel, bu rehber için hazırlanan özgün açıklama şemasıdır.